VLESS Reality на пальцах: почему этот протокол стабильнее WireGuard
Объясняем без воды, как VLESS Reality маскирует трафик под TLS-соединение к легитимному сайту и почему он стабильнее OpenVPN или WireGuard.
Если вы пользовались OpenVPN или WireGuard в России в 2024–2025 годах, вы видели одно и то же: всё работает несколько дней, потом разом отваливается, потом снова работает, потом снова отваливается. Это не глюк провайдера и не плохой сервер — это системы анализа пакетов, которые научились распознавать сигнатуру этих протоколов и резать соединения по метке.
VLESS Reality — протокол, который не отваливается под этими волнами. Не потому что он «магический», а потому что устроен принципиально иначе. В этой статье разберём — без графиков и без академического языка — что такое анализ пакетов, почему старые протоколы детектируются, и за счёт чего Reality остаётся незаметным.
Что такое анализ пакетов и почему это касается VPN
Анализ пакетов (Deep Packet Inspection) — это технология, которой пользуются провайдеры и операторы связи, чтобы разбирать содержимое сетевых пакетов, а не только их адреса. У обычного маршрутизатора задача простая: «вот пакет от Васи на адрес 8.8.8.8, отправить». Глубокий анализ идёт дальше: «вот пакет от Васи на 8.8.8.8, заглянем внутрь и поймём — это HTTPS, или это VPN-туннель, или это видеостриминг?».
В России с 2017 года стоит национальная инфраструктура такого анализа. Изначально её использовали для регулирования доступа к конкретным сайтам и сервисам, но в 2022–2025 годах фокус сместился на VPN-протоколы. Логика простая: если внутри HTTPS-трафика провайдер видит признаки OpenVPN или WireGuard — соединение режется или замедляется до неюзабельности.
Почему OpenVPN и WireGuard «видны» анализу
Каждый VPN-протокол при первом подключении делает handshake — обмен сообщениями, чтобы согласовать ключи шифрования. И вот в этом handshake-сообщении кроется проблема:
- OpenVPN начинает разговор с характерного 14-байтного заголовка
0x00 0x0E 0x38 .... Анализатор видит этот шаблон в первом пакете и моментально классифицирует соединение как OpenVPN. - WireGuard начинает с фиксированного байта
0x01и характерной структуры handshake-пакета. Эта сигнатура задокументирована в RFC, и любой вендор анализатора умеет её распознавать. - Даже если вы шифруете весь дальнейший трафик — handshake происходит до шифрования (естественно, ключи ещё не согласованы). И в нём, как в анкете на границе, протокол сразу себя называет.
Можно представить это так: вы хотите тайно пройти через КПП. Вы можете надеть очки, сменить причёску, поменять имя на бейджике — но если у вас стандартная униформа, охранник вас узнает по форме одежды до того, как посмотрит на лицо.
Что делает Reality иначе
VLESS — это просто транспорт, без собственного шифрования (передачу данных в TLS уже шифрует TLS-слой). Reality — добавка к VLESS, которая решает проблему handshake-сигнатуры элегантно: Reality использует чужой TLS-handshake вместо собственного.
Вот как это работает в трёх шагах:
Шаг 1. Клиент подключается «к microsoft.com»
Когда вы подключаетесь к VPN-серверу через Reality, ваш клиент инициирует TLS-handshake так, будто хочет открыть www.microsoft.com (или любой другой настоящий сайт, который выбрал владелец сервера — мы у MeerGuard VPN используем известные сайты вроде microsoft.com, apple.com, cloudflare.com). Анализатор смотрит на первый пакет и видит:
Client Hello, SNI=www.microsoft.com, ALPN=h2,http/1.1
— нормальный HTTPS-запрос к Microsoft. Распознать в нём VPN невозможно, потому что иначе сломается доступ к настоящему Microsoft, что задевает миллион других пользователей.
Шаг 2. VPN-сервер «прикидывается» этим сайтом
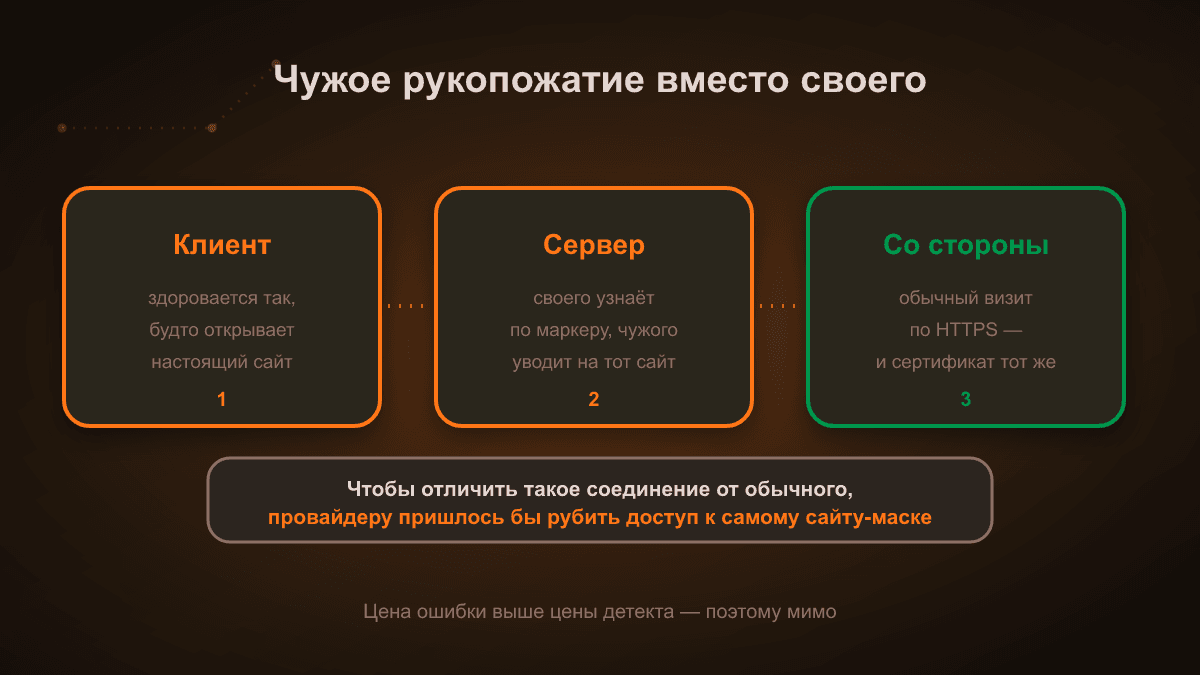
Сервер MeerGuard VPN получает запрос и проверяет: «это легитимный запрос к microsoft.com от случайного пользователя или это наш VPN-клиент с правильным ключом?». Проверка происходит через специальный криптографический маркер, который умеет распознавать только наш сервер.
- Если клиент не наш (просто кто-то ткнулся на сервер из любопытства) — сервер прозрачно проксирует запрос к настоящему microsoft.com. Пользователь видит обычный microsoft.com, как будто и не было нашего сервера в середине.
- Если клиент наш — сервер открывает обратный канал VLESS внутри уже установленного TLS-туннеля. Дальше идёт обычный VPN-трафик, но снаружи это всё ещё выглядит как HTTPS к microsoft.com.
Шаг 3. Снаружи всё выглядит как HTTPS к microsoft.com
Анализатор продолжает смотреть на ваше соединение и видит «человек открыл microsoft.com и качает оттуда какие-то данные». Размеры пакетов нормальные для HTTPS, тайминги нормальные, SNI настоящий, цепочка сертификатов идентична настоящему запросу к microsoft.com (Reality ретранслирует клиенту настоящий TLS-handshake реального сайта в момент рукопожатия — это и есть ключевой трюк). Распознать VPN невозможно без сопутствующих потерь — иначе ломается доступ к настоящему microsoft.com.
А Reality точно нельзя распознать?
Можно — но дорого. Известные векторы детекта Reality:
- Активное SNI-пробирование. Анализатор может «перепроверить» сервер: отправить ему свой запрос к microsoft.com и сравнить ответ с настоящим microsoft.com. Если ответы отличаются — детект. Reality защищается тем, что неавторизованных клиентов прозрачно проксирует к настоящему microsoft.com — пробирование возвращает идентичный ответ.
- ML-классификация по таймингам и размерам пакетов. Машинное обучение может найти разницу в шаблонах трафика VPN vs обычный HTTPS. Но точность таких моделей невысока, false-positive ломает доступ к настоящим сайтам — провайдер не готов на такой риск.
- Ограничение по IP сервера. Самый прямолинейный метод — закрыть доступ к IP-адресу VPN-сервера. Но IP легко меняется, и Reality серверы обычно стоят у крупных хостинг-провайдеров вместе с тысячами других сайтов — ограничение одного IP = сломать тысячу легитимных ресурсов.
| Способ распознать | Что мешает | Цена для провайдера |
|---|---|---|
| перепроверить сервер своим запросом к сайту-маске | неавторизованных клиентов сервер прозрачно проксирует к настоящему сайту, ответы совпадают | нужна активная проверка каждого адреса |
| искать закономерности в размерах и таймингах пакетов | точность моделей невысока | ложные срабатывания рвут доступ к обычным сайтам |
| закрыть доступ к адресу сервера | адрес меняется, рядом на том же хостинге живут тысячи чужих сайтов | вместе с сервером ломается всё остальное |
В отчётах GFW Report и Net4People за 2024–2025 годы есть кейсы детекта Reality в Китае, но требуется огромная вычислительная мощность и активное пробирование. Российские системы анализа работают по принципу «дёшево и массово», и Reality пока проходит этот барьер.
Reality vs обычный VLESS
Иногда читатели путают: «VLESS» и «VLESS Reality» — это одно и то же? Нет.
- VLESS — это транспорт без обфускации. Можно запустить VLESS через TCP, gRPC, WebSocket — но handshake VLESS сам по себе детектируется почти так же легко, как OpenVPN. Без обфускации VLESS — не панацея.
- VLESS + TLS — добавляет TLS-обёртку. Уже лучше, но обычный TLS handshake с самоподписанным сертификатом для VPN-сервера тоже детектируется (сертификат на homevpn.example.com выглядит подозрительно).
- VLESS + Reality — использует настоящий сертификат настоящего сайта. Это и есть та комбинация, которая сложно детектируется.
| Что используется | Что видит анализатор в первом пакете | Насколько заметно |
|---|---|---|
| OpenVPN | характерный заголовок начала обмена | распознаётся сразу |
| WireGuard | фиксированный первый байт и структура пакета, описанные в спецификации | распознаётся сразу |
| VLESS без обёртки | собственный обмен ключами | распознаётся почти так же легко |
| VLESS + TLS с самоподписанным сертификатом | TLS к незнакомому домену | подозрительно: сертификат ни на что не похож |
| VLESS + Reality | TLS к настоящему сайту, сертификат настоящий | ничем не выделяется среди обычных HTTPS-визитов |
Когда вы видите «у нас VLESS» — спросите, есть ли Reality. Без Reality VLESS — это половина решения.
Где Reality не панацея
Reality — отличный протокол для среды агрессивной фильтрации трафика, но у него есть и слабые места:
- Reality чувствителен к выбору SNI-таргета. Если владелец сервера выбрал в качестве «маски» сайт, который сам по себе недоступен (или который провайдер режет по другим причинам) — Reality сломается. Уважающие себя VPN-провайдеры используют крупные глобальные сайты типа microsoft.com, github.com, cloudflare.com.
- Reality требует свежей версии клиента. Приложение, которое не обновлялось год, такой ключ может просто не понять. Наши ключи рассчитаны на Happ, и поддерживаем мы только его: обещать работу в произвольном стороннем клиенте мы не будем.
- Reality не решает проблему «выхода в интернет с российского IP». Reality маскирует ваше соединение К VPN-серверу. Куда этот VPN-сервер потом ведёт ваш трафик — отдельный вопрос. Если вам нужен иностранный IP — выбирайте локацию VPN в нужной стране.
Какие VPN-сервисы поддерживают Reality
Reality использует часть сервисов, но не все. Ниже — что написано в документации самих сервисов, проверено 31 августа 2026 года:
- MeerGuard VPN — VLESS с Reality, включено на стороне сервиса и одинаково на всех тарифах. Отдельного переключателя в приложении нет и не нужно.
- AmneziaVPN — согласно их официальной документации, сервис фокусируется на собственном протоколе AmneziaWG (обфусцированный WireGuard). Поддержка Reality в свежих версиях есть, но не является дефолтом.
- Outline — по документации Outline, сервис построен на Shadowsocks. Reality в стеке не упоминается.
- Большинство «стандартных» Telegram-VPN на WireGuard — без обфускации. Reality нет.
Если в описании сервиса упоминается «VLESS Reality», «Xray», «Reality SNI» — почти наверняка поддерживается. Если упоминается только «OpenVPN», «WireGuard», «Shadowsocks» — Reality нет.
Что в итоге
Reality — это не маркетинговая фишка, а инженерное решение конкретной задачи: «как сделать VPN, который не отваливается при ужесточении анализа трафика». Решение элегантное: вместо того чтобы прятать свой трафик, Reality маскирует его под трафик легитимного сайта, который сам по себе никто не ограничивает.
Если выбираете VPN и живёте в России, Reality стоит в коротком списке требований. У нас он настроен на стороне сервиса: поставили приложение, нажали «подключиться» — дальше ничего выбирать не нужно.
Триал MeerGuard VPN — 3 дня за 1 ₽. Откройте бот MeerGuard, нажмите «Получить триал». Без банковской карты при регистрации.
Связанные материалы
- MeerGuard VPN vs NEO VPN — сравнение протоколов
- Как настроить VPN на Android
- VLESS vs WireGuard — техническое сравнение
- Как проверить, что VPN работает
Проверено 31 августа 2026 года. Картина по детекту меняется в обе стороны, и обещать неизменность здесь нельзя.
Похожие статьи
Что видит провайдер, когда включён VPN
Без VPN провайдер видит домены, DNS-запросы и время каждого соединения. С VPN остаётся один адрес и объём трафика — но только если нет утечек DNS и IPv6. Разбираем по пунктам, кто и что видит на самом деле.

VPN на телевизоре LG: два рабочих способа и что не работает
На LG с webOS клиент Happ не устанавливается: своего магазина VPN-приложений у webOS нет. Два рабочих пути: Android-приставка за 1 000 ₽ и VPN на роутере. Плюс разбор мифов — Smart DNS и раздача с телефона, которые в интернете советуют, а работать они не будут.
Как отключить подписку на VPN и остановить списания
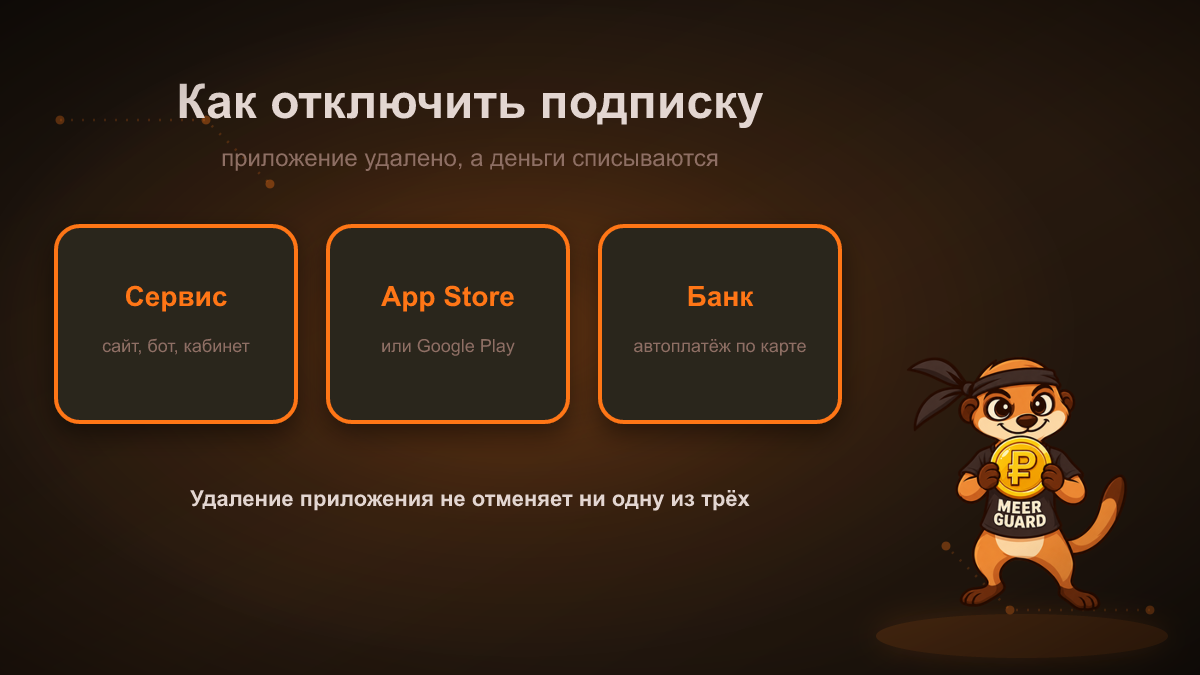
Деньги списываются, а приложение вы уже удалили. Где на самом деле живёт подписка — у сервиса, в магазине приложений или в банке, и что делать, если непонятно, кому вы платите.
Попробуйте MeerGuard VPN
Три дня полного доступа за 1 ₽. Без автопродления.