Какой VPN-протокол выбрать: сравнение и что работает
Чем отличаются протоколы VPN: OpenVPN, WireGuard, IPsec и VLESS с Reality. Какой выбрать в России в 2026 году, что видит анализатор трафика и на что смотреть.
Протокол — это язык, на котором ваше устройство договаривается с сервером. От него зависит не столько скорость, сколько главное: доедет соединение до сервера или оборвётся на подходе.
Ниже — что за протоколы бывают, чем они отличаются на практике, какой из них сегодня доживает до сервера из России и почему выбирать его вам, скорее всего, не придётся вовсе.
Что такое протокол VPN и почему выбор имеет значение
Когда приложение подключается к VPN-серверу, они сначала здороваются: договариваются о шифровании, обмениваются ключами, проверяют друг друга. Порядок этого разговора и есть протокол.
Оборудование на пути трафика видит не содержимое, а форму разговора: на какой порт стучатся, какой длины первые пакеты, в каком порядке они идут. У каждого протокола эта форма своя и довольно узнаваемая. Дальше всё просто: если форма знакомая и нежелательная, соединение не состоится — независимо от того, насколько хорош сервер на том конце.
Поэтому вопрос «какой протокол быстрее» в России стал второстепенным. Первый вопрос — какой вообще доходит.
Протокол, сервис и клиент — три разные вещи
Их постоянно смешивают, и из-за этого спорят не о том.
Протокол — язык соединения: VLESS, WireGuard, OpenVPN. Сервис — компания, которая держит серверы и продаёт к ним доступ. Клиент — программа на вашем устройстве, которая умеет говорить на нужном языке.
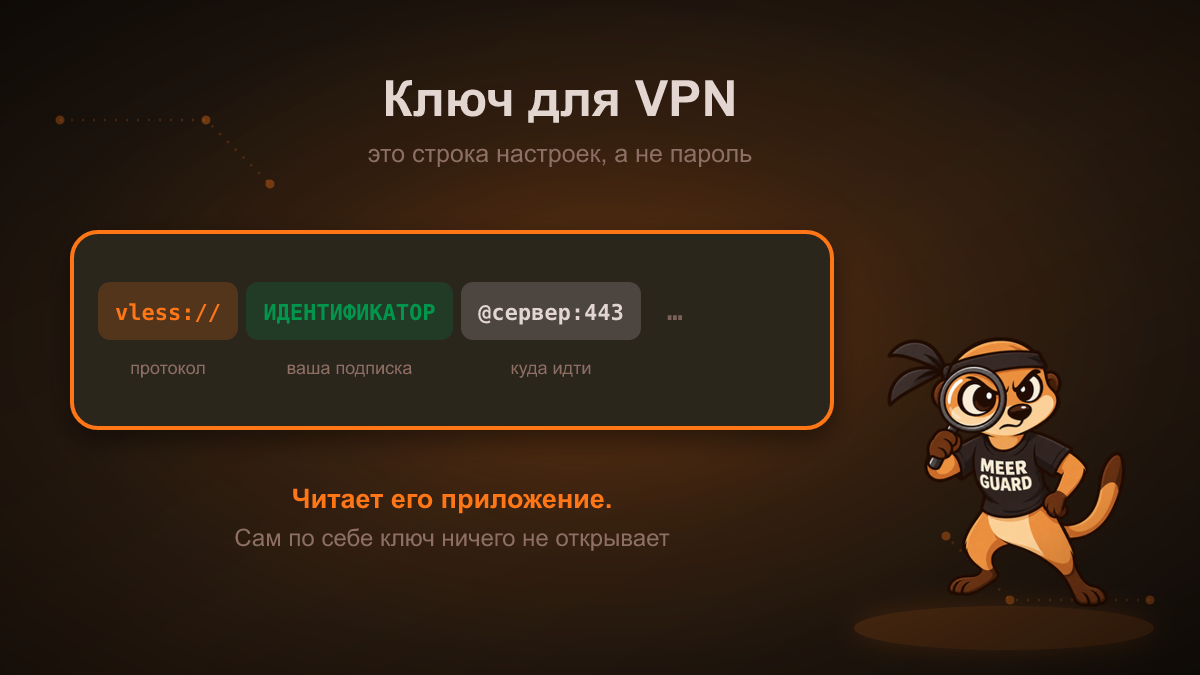
Отсюда следствие, которое экономит время: выбирая сервис, вы выбираете и протокол, потому что он задан на сервере. Ключ, который вам выдают, описывает уже готовое соединение — как он устроен, разобрано в статье про ключ для VPN. Переключателя «а сделайте мне WireGuard» в приложении не будет.
Какие протоколы бывают
OpenVPN
Ветеран, ему больше двадцати лет. Огромная кодовая база, гибкая настройка, работает и поверх UDP, и поверх TCP — в том числе на 443 порту, том самом, где живут обычные сайты. За счёт этого он иногда проходит там, где не проходят другие.
Расплата — вес. Соединение устанавливается заметно медленнее, на слабом железе и на мобильном интернете это чувствуется. И характерное начало разговора у него тоже есть, так что маскировка под HTTPS у него внешняя, а не встроенная.
WireGuard
Полная противоположность: около 4 000 строк кода, автор — Джейсон Доненфельд, встроен в ядро Linux. Быстрый, экономный к батарее, переживает смену сети без разрыва — переехали с Wi-Fi на мобильный, соединение продолжилось.
Одна беда, и она решающая. WireGuard работает поверх UDP на фиксированных портах, а его рукопожатие устроено настолько узнаваемо, что опознаётся с первых пакетов. Никакой маскировки в нём не предусмотрено — она и не была целью автора.
IPsec, L2TP и всё, что встроено в систему
Эти протоколы есть в настройках почти любого телефона и ноутбука: подключение создаётся штатными средствами, без стороннего приложения. Тем и хороши.
И тем же плохи: они старые, их формы разговора известны всем, а фиксированные служебные порты делают их самой лёгкой целью. В корпоративной сети или между офисами они по-прежнему на месте. Для доступа к сайтам из России — нет.
VLESS с Reality
Самый молодой из перечисленных и построен вокруг другой задачи: не «шифровать быстрее», а «не выделяться».
VLESS работает на 443 порту, том же, где HTTPS. Reality идёт дальше: соединение маскируется под визит к реальному существующему сайту, причём без собственного сертификата, который сам по себе выдавал бы VPN. Со стороны это выглядит как обычное посещение обычного сайта. Проверка активным запросом — когда оборудование само стучится на подозрительный адрес, чтобы посмотреть, что ответит — тоже ничего не даёт: адрес отвечает как нормальный веб-сервер.
Минусы честно: сервер настраивать сложнее, нужен клиент, который умеет VLESS (в системных настройках телефона его нет), и на роутер такое подключение штатно не ставится.
Сравнительная таблица
| Параметр | OpenVPN | WireGuard | IPsec / L2TP | VLESS + Reality |
|---|---|---|---|---|
| Возраст | 20+ лет | с 2016 | 2000-е | с 2023 |
| Скорость | средняя | самая высокая | средняя | высокая |
| Транспорт | UDP или TCP | UDP | UDP, служебные порты | TCP, порт 443 |
| Узнаётся по форме соединения | да | да, легко | да, легко | нет |
| Маскировка | внешними средствами | нет | нет | встроенная |
| Нужен отдельный клиент | да | да | нет, есть в системе | да |
| Ставится на роутер | да | да | да | штатно нет |
| Доходит из России, август 2026 | иногда | обычно нет | обычно нет | да |
Последняя строка — единственная, ради которой стоит читать таблицу, и единственная, которая меняется со временем. Остальные свойства у протоколов постоянные.
Что видит система анализа трафика
Представьте охрану на входе, которая не вскрывает конверты, а смотрит на их форму. Конверт WireGuard узнаётся мгновенно: нестандартный размер, свой штемпель, всегда одна и та же дверь. Конверт VLESS с Reality выглядит как обычное письмо, каких через эту дверь проходят миллионы в час.
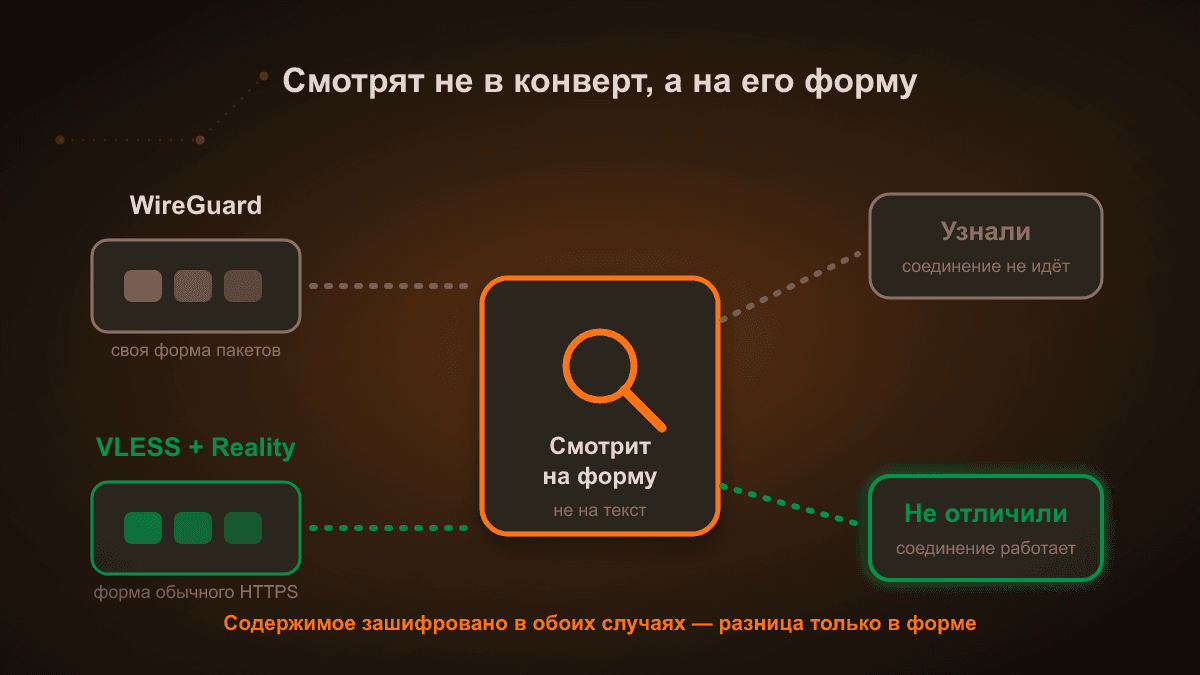
Содержимое при этом зашифровано в обоих случаях — речь не о том, что кто-то читает вашу переписку. Речь только о том, дадут ли соединению вообще состояться.
Чем VPN отличается от прокси
Вопрос всплывает в этом же разговоре, поэтому коротко.
Прокси подменяет ваш адрес для одного приложения: браузер ходит через посредника, а почтовый клиент рядом — напрямую. Шифрования там обычно нет, и провайдер видит, что именно вы запрашиваете.
VPN поднимает шифрованный туннель для всей системы сразу. Дороже по ресурсам, но и защита другого класса. Плюс важная бытовая разница: когда прокси отваливается, приложение молча продолжает работать напрямую, и вы об этом не узнаете.
Что выбрать: короткий ответ по ситуациям
Вы в России и вам нужен доступ к сайтам и сервисам — VLESS с Reality. Остальные варианты либо не доходят, либо доходят через раз.
Вы за границей, фильтрации нет, важна скорость и батарея — WireGuard, вопросов нет.
Вам нужно соединить два офиса или подключиться к рабочей сети — IPsec или OpenVPN: они для этого и сделаны, и системный администратор скажет вам то же самое.
Вы ставите VPN на роутер, чтобы накрыть весь дом, — OpenVPN или WireGuard. VLESS туда штатно не ставится, и это его честное ограничение.
Почему в MeerGuard именно VLESS с Reality
Потому что остальное не решает задачу, ради которой люди приходят: получить работающее соединение из России, а не быстрое в теории.
Что это значит на практике: подключение идёт на 443 порт и выглядит как обычный HTTPS, серверы стоят в США, Германии и России, а поддерживается только клиент Happ — под него рассчитан ключ, и работу в произвольном стороннем приложении мы не обещаем.
Проверять это на слово не нужно и не стоит: пробный доступ стоит 1 ₽ за три дня, и за это время видно, как протокол ведёт себя именно на вашем операторе — дома и на мобильном интернете.
Если вы ещё на шаг раньше и выбираете не протокол, а сервис, начните с разбора, как выбрать VPN и проверить его до оплаты. А если хочется сперва понять основы — что такое VPN и как он работает.
Похожие статьи
Лучший VPN 2026: как выбрать и проверить до оплаты
Какой VPN лучше в 2026: по каким признакам видно рабочий сервис, какой протокол держится на мобильном, как проверить утечки и чем платить из России.
Ключ для VPN: где взять и как добавить в Happ за минуту
Где берут ключ для VPN, чем он отличается от подписки, как вставить его в Happ за минуту и почему бесплатные ключи из чатов перестают работать через несколько дней.

Что такое VPN и как он работает
Что такое VPN, как идёт трафик через VPN, что такое шифрование и туннель, какие бывают протоколы и зачем VPN нужен. Понятно, без технического жаргона.
Попробуйте MeerGuard VPN
Три дня полного доступа за 1 ₽. Без автопродления.